После обнаружения инцидента с персональными данными у компании есть два срока. В первые 24 часа подаётся уведомление о самом факте: что произошло, какие данные затронуты, предполагаемая причина, что уже сделано. В течение 72 часов подаются сведения о результатах внутреннего расследования: состав и объём данных, круг лиц, причина, принятые меры. Основание — часть 3.1 статьи 21 152-ФЗ; редакцию перед применением нужно открыть действующую, потому что порядок уведомления уточнялся.
Первый срок выполним почти всегда: там не требуется полная картина, там требуется сообщить. Второй срок — настоящий экзамен, и сдают его не в момент инцидента, а за полгода до него. Если журналы доступа не велись, за 72 часа невозможно установить, какие именно записи ушли и сколько людей затронуто, — вместо сведений вы отправляете предположения.
Мы инженерное бюро, а не юридическая фирма. Формулировки уведомления и правовую квалификацию события оставляем юристу — список вопросов к нему в конце. Наша часть здесь техническая и, к счастью, решающая: журналы, регламент, схема мест обработки и способность за час ответить на вопрос «что именно ушло».
Что считается инцидентом, а что нет
Компании одинаково часто ошибаются в обе стороны: паникуют там, где ничего не произошло, и не замечают событие там, где отсчёт уже пошёл. Разница проходит не по слову «взлом», а по одному признаку — стали ли персональные данные доступны тому, кому они не предназначались.
| Ситуация | Инцидент? | Почему |
|---|---|---|
| Рассылка ушла со списком адресов в открытых копиях | Да | Каждый получатель увидел адреса всех остальных. Событие массовое, состав определяется точно — по списку рассылки |
| Ноутбук менеджера потерян или украден | Зависит от шифрования диска | Зашифрованный диск без доступа к ключу — обычно нет. Незашифрованный с выгрузкой базы — да, и объём считается по этой выгрузке |
| Менеджер перед увольнением скачал базу клиентов | Да | Данные вышли из контура к лицу, которому они уже не предназначаются. Плюс это потенциально уголовный сюжет для самого сотрудника |
| Взломали сайт, но формы шли сразу в CRM и на сайте ничего не хранилось | Проверяется | Смотреть надо не на сайт, а на то, что через него проходило: логи веб-сервера, кэш, черновики форм, резервные копии |
| Сотрудник открыл карточку клиента, к которой не должен иметь доступа | Обычно нет | Данные не покинули организацию. Это нарушение внутреннего разграничения прав, а не утечка — но это сигнал, что матрица доступов не работает |
| Подрядчику отдали боевую выгрузку для настройки без поручения обработки | Проверяется | Формально данные переданы без надлежащего основания. Квалификация — к юристу, но техническая часть тут ваша: кто, что и когда выгрузил |
Ошибочная рассылка, отправленная в марте и замеченная в сентябре, запускает 24 часа в сентябре. Это единственная хорошая новость в сюжете, и у неё есть обратная сторона: момент обнаружения желательно уметь подтвердить. Поэтому первое действие в регламенте — не «сообщить руководителю», а «зафиксировать»: время, кто обнаружил, как выглядит событие, снимки экранов. Пять минут работы, которые потом отвечают на вопрос о начале отсчёта.
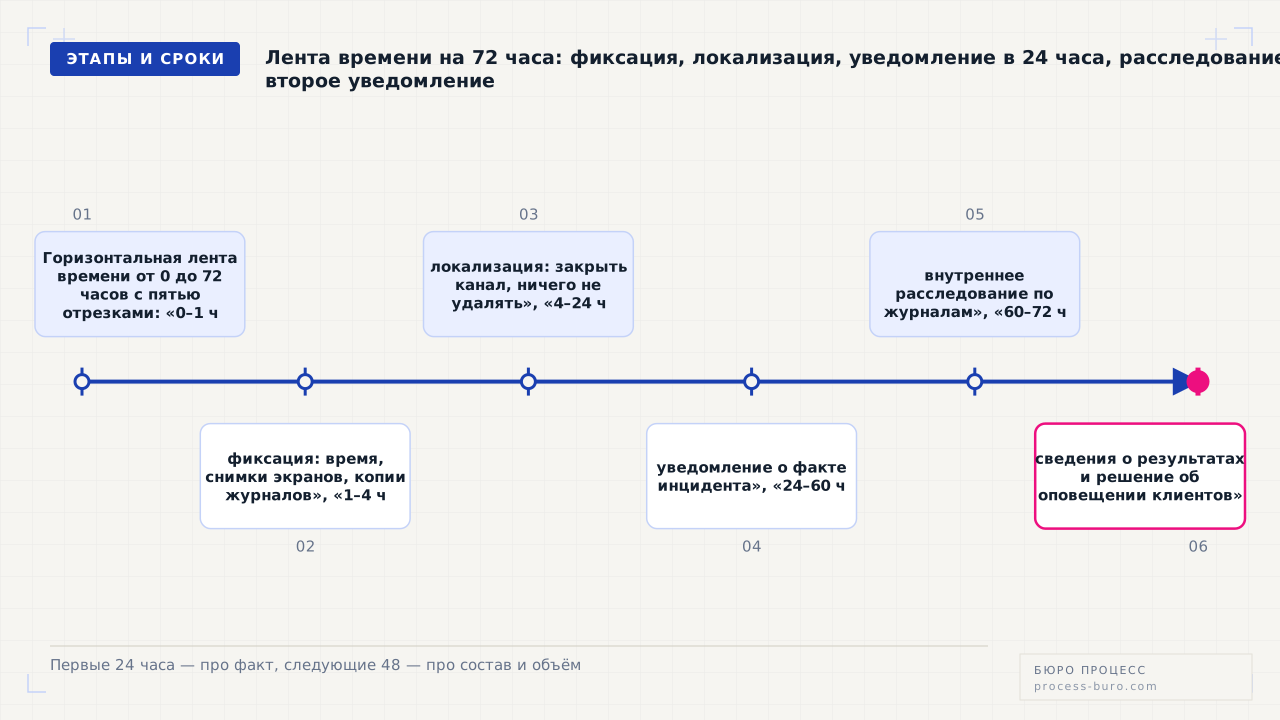
Трое суток по часам
Последовательность ниже — рабочая, а не идеальная. Она построена так, чтобы первые действия не мешали расследованию: самая частая ошибка первого часа — броситься «чинить», удалив ровно те данные, по которым потом устанавливается объём.
- 1Часы 0–1. Фиксация, а не тушение
Записать время обнаружения, кто обнаружил, что именно видно. Сделать снимки экранов и сохранить копии журналов за период — до любых изменений в системах. Собрать группу по списку из регламента: ответственный за обработку, инженер с доступом к журналам, руководитель, юрист.
- 2Часы 1–4. Локализация
Закрыть канал: отозвать учётную запись, сменить ключи, остановить рассылку, отключить скомпрометированный доступ. Важное правило — не удалять: журналы, письма, выгрузки и временные файлы нужны для определения объёма. Всё, что удалено в первые часы, потом восстанавливается втридорога или не восстанавливается вовсе.
- 3Часы 4–24. Первое уведомление
Готовится и подаётся уведомление о факте инцидента. Полная картина на этом этапе не требуется: нужны характер события, предполагаемые категории данных, предполагаемое число затронутых субъектов, принятые меры и контакт ответственного. Подаётся по действующему порядку — его и форму сверяет юрист, потому что порядок уточнялся.
- 4Часы 24–60. Внутреннее расследование
Основная работа: по журналам устанавливается, какие записи и в каком объёме затронуты, кто имел доступ, когда произошло событие и как. Параллельно готовится ответ на вопрос «почему это стало возможно» — не для отчётности, а потому что он определяет меры.
- 5Часы 60–72. Второе уведомление и меры
Подаются сведения о результатах расследования: состав и объём, причина, круг лиц, принятые и планируемые меры. Одновременно принимается решение об оповещении клиентов и готовится текст обращения.
Отдельно стоит проверить с юристом, есть ли у вас обязанность взаимодействовать с государственной системой обнаружения компьютерных атак: для части операторов существует отдельный контур уведомлений со своими сроками и адресатом. Это тот вопрос, где угадывать нельзя, а ответ занимает у юриста несколько минут, если задать его заранее, а не в ночь инцидента.
Что готовится заранее и не создаётся в момент инцидента
Список короткий, и в нём нет ничего дорогого. Ценность его в том, что каждый пункт невозможно сделать в ночь события: телефоны надо знать до, журналы надо было включить до, схему систем надо было составить до.
- Список ответственных с личными телефонами. Четыре-пять человек: ответственный за обработку, инженер с доступом к журналам, руководитель, юрист, представитель подрядчика по инфраструктуре. Рабочая почта в 23:40 не работает.
- Включённое журналирование. Доступ к клиентским данным, массовые выгрузки, отправка писем, действия администраторов. Без этого второй срок не выполняется в принципе — подробнее ниже.
- Шаблон уведомления. Заполненная наполовину заготовка: реквизиты оператора, сведения об ответственном, структура описания события. В момент инцидента остаётся дописать фактуру, а не искать ИНН.
- Схема мест обработки. Где какие категории данных лежат, в каких системах, у каких подрядчиков и в каких резервных копиях. Она отвечает на вопрос «а где ещё эти же данные» — вопрос, который в панике задают последним.
- Контакт юриста, который уже видел вашу схему. Не «найдём юриста», а человек, которому можно позвонить ночью и который не будет тратить первые три часа на знакомство с вашей компанией.
- Одна учебная тревога. Разбор вымышленного инцидента по регламенту за пару часов. Она всегда обнаруживает две-три поломки: телефон устарел, доступ к журналам только у уволившегося администратора, резервные копии никто не проверял.
Состав и объём: почему всё упирается в журналы
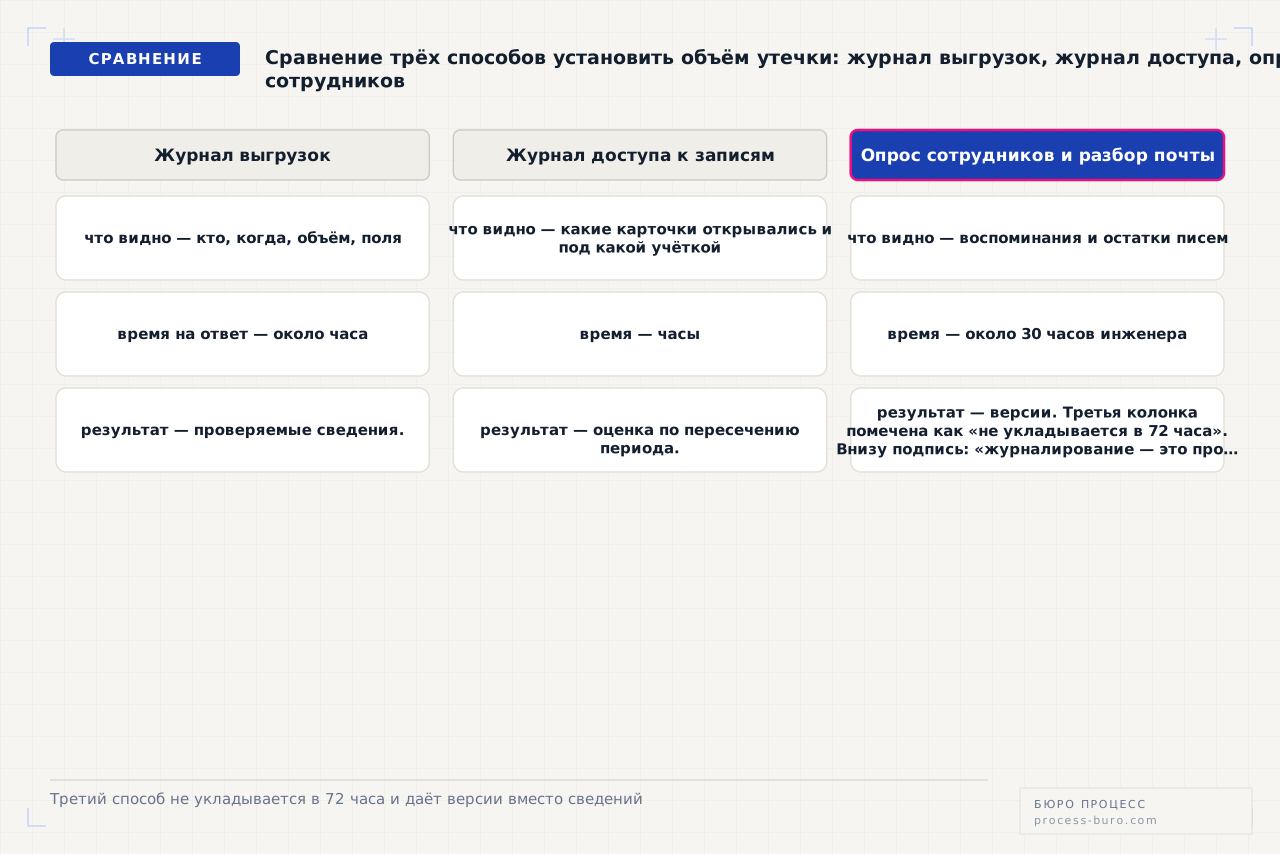
Второе уведомление требует сведений, а не догадок: какие категории данных затронуты и сколько субъектов. Установить это можно тремя способами, и только один из них работает быстро.
- 1По журналу выгрузок. Идеальный случай: видно, кто, когда и какой объём выгрузил, с какими полями. Ответ на вопрос об объёме получается за час, и он проверяемый.
- 2По журналу доступа к записям. Хуже, но работает: видно, какие карточки открывались в интересующий период и под какой учётной записью. Объём считается по пересечению периода и учётной записи.
- 3Опросом сотрудников и разбором почты. То, чем приходится заниматься при отсутствии первых двух. Даёт версии, а не сведения, съедает 30 часов инженера и почти никогда не укладывается в срок.
Отсюда практический вывод, который стоит дороже всей остальной статьи: журналирование — это не про безопасность, это про способность объясниться. Оно же закрывает две соседние задачи — разбор внутренних конфликтов о том, кто удалил сделку, и доказательство того, что база не покидала контур. Как это устроено на уровне прав и ролей, мы разбирали в материале про права доступа и защиту базы CRM; там же — почему общая учётная запись на отдел делает любое расследование бессмысленным.
Сколько стоит быть готовым и сколько — не быть
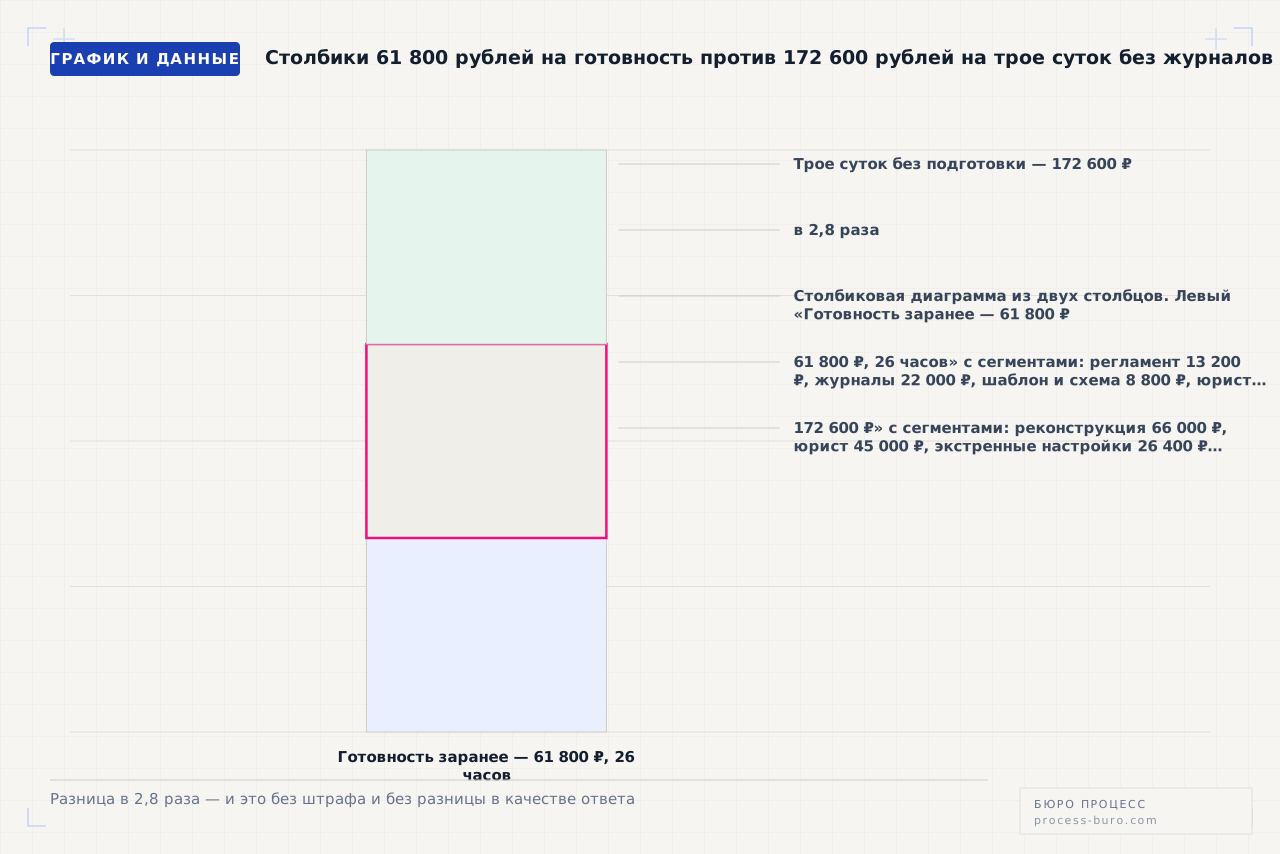
Модельная компания: 40 человек, услуги с интернет-магазином, база 15 000 клиентских карточек. Системы — CRM в российском облаке, IP-телефония с записью разговоров, почта, сайт с формой заявки, сервис рассылок. Ставки — 2 200 ₽/час за инженера и 4 500 ₽/час за юриста, середина рынка на сентябрь 2026 года.
Разница — в 2,8 раза, и она считается только по работе. Сверху ложатся две вещи, которые в смету не входят. Первая — ответственность за несообщение об инциденте в срок: это отдельный состав, и для юридического лица он измеряется сотнями тысяч рублей; структуру ответственности мы разбирали отдельно, точные диапазоны нужно сверять с действующей редакцией. Вторая — то, что при отсутствии журналов часть картины не восстанавливается никогда, и вместо сведений об объёме вы отправляете оценку «предположительно до 15 000 субъектов», то есть по верхней границе всей базы.
Инцидент у подрядчика — всё равно ваш инцидент
Оператором остаётесь вы, даже когда данные физически лежат у обработчика: перед клиентом отвечает тот, кто принимает решения о данных, а не тот, кто владеет сервером. Практический вывод простой и неприятный: уведомлять будете вы, а сведения для расследования — просить у подрядчика. Успеете ли вы за 72 часа, зависит от того, что записано в поручении обработки заранее.
- Срок сообщения вам. Обработчик обязан сообщить об инциденте не «незамедлительно», а в конкретный срок в часах. Иначе первым источником информации об утечке станут новости.
- Обязанность предоставить журналы. С указанием, какие именно журналы ведутся, за какой период хранятся и в каком виде передаются. Формулировка «предоставить необходимую информацию» на практике не исполняется.
- Контактное лицо и телефон. Персональный, а не адрес технической поддержки с очередью на сутки.
- Порядок уничтожения данных по окончании работ и подтверждение факта уничтожения. Половина инцидентов у подрядчиков — про тестовые копии, которые никто не удалил после запуска.
- Разграничение ответственности — формулировка, которую можно предъявить. Это уже юридическая часть, и она пишется до выдачи первого доступа, а не после события.
Всё перечисленное — часть обычного поручения обработки персональных данных, которое подписывается до выдачи доступов. Второй слой защиты чисто инженерный: подрядчику незачем работать с боевой базой на этапе настройки — для этого существует обезличенный тестовый контур. Инцидент в тестовой базе, где вместо фамилий сгенерированные значения, инцидентом с персональными данными не является.
Клиенты: когда сообщать и что писать
Обязанность сообщать субъектам появляется не в каждом случае, и это тот вопрос, который решает юрист по конкретной ситуации. Но есть отдельная логика, которая от юридической обязанности не зависит: если данные ушли и это может обернуться для человека звонком мошенника, он должен узнать об этом от вас, а не из чужой публикации.
Молчание обходится дороже по двум причинам. Первая — вопрос всё равно всплывёт, но уже вместе с вопросом «а почему вы молчали два месяца». Вторая — практическая: предупреждённый клиент не поверит звонку «из службы безопасности вашего банка», а непредупреждённый поверит и придёт с этим к вам. Текст обращения строится на четырёх вещах и укладывается в пять предложений: что произошло, какие данные затронуты, что уже сделано, что конкретно стоит сделать человеку. Без оправданий, без юридических формул и без слова «незначительный».
Не должно быть попытки преуменьшить: «незначительное количество записей» читается как «нас поймали, но мы отрицаем». Не должно быть просьбы сменить пароль, если пароли не утекали, — это создаёт ложную картину события. И не должно быть ссылки на форму, где просят подтвердить личные данные: сразу после сообщения об утечке ровно такие письма начинают рассылать мошенники от вашего имени, и ваше собственное письмо не должно быть от них неотличимо.
Что несём юристу
Эти три вопроса задаются заранее, до всякого инцидента, и ответ хранится в той же папке, что и регламент. В ночь события выяснять их поздно.
- 1Кому именно и в какой форме мы подаём оба уведомления по действующему порядку, и есть ли у нас дополнительная обязанность взаимодействия с государственной системой обнаружения компьютерных атак? Приложите перечень мест обработки и описание систем.
- 2В каких случаях мы обязаны сообщать самим субъектам, и как должен выглядеть текст обращения? Ответ нужен в виде готового шаблона, а не критерия.
- 3Как разграничена ответственность с подрядчиком при инциденте на его стороне и что мы вправе от него требовать? Формулировка должна попасть в поручение обработки до выдачи первого доступа.
Когда бежать никуда не надо
Регламент реагирования полезен ещё и тем, что защищает от ложных тревог: они дороже, чем кажется, потому что каждая съедает день работы руководителя. Три ситуации, в которых 24 часа не запускаются.
- Сотрудник открыл карточку клиента, к которой не должен иметь доступа. Данные не покинули организацию: это нарушение внутреннего разграничения прав, повод поправить матрицу доступов, а не подавать уведомление. Но если такой доступ используется системно и с выгрузками — картина меняется, и тут уже нужны журналы.
- Потерян зашифрованный носитель, к которому нет доступа к ключу. Само по себе это не делает данные доступными посторонним. Оговорка существенная: шифрование должно быть настоящим и подтверждаемым, а не «ноутбук же под паролем от Windows».
- Данные оказались доступны внутри компании шире, чем следовало: общая папка, доступная всему отделу, вместо трёх человек. Это внутренний беспорядок, который надо исправить, но не событие с выходом данных наружу.
И общее замечание. Всё описанное — по состоянию на сентябрь 2026 года: порядок уведомления уточнялся, форма и адресат могут измениться, размеры ответственности правились дважды за два года. Устойчивая часть здесь не сроки, а способность за час ответить на вопрос «что именно ушло». Компания, у которой включены журналы и есть схема мест обработки, укладывается в любые сроки, какими бы они ни стали. Компания без них не уложится и в неделю.
К инциденту нельзя подготовиться в момент инцидента. Всё, что вы успеете сделать за 72 часа, вы сделали заранее.